Finanzas abiertas: la Superfinanciera destacó el potencial de compartir datos financieros con autorización del usuario
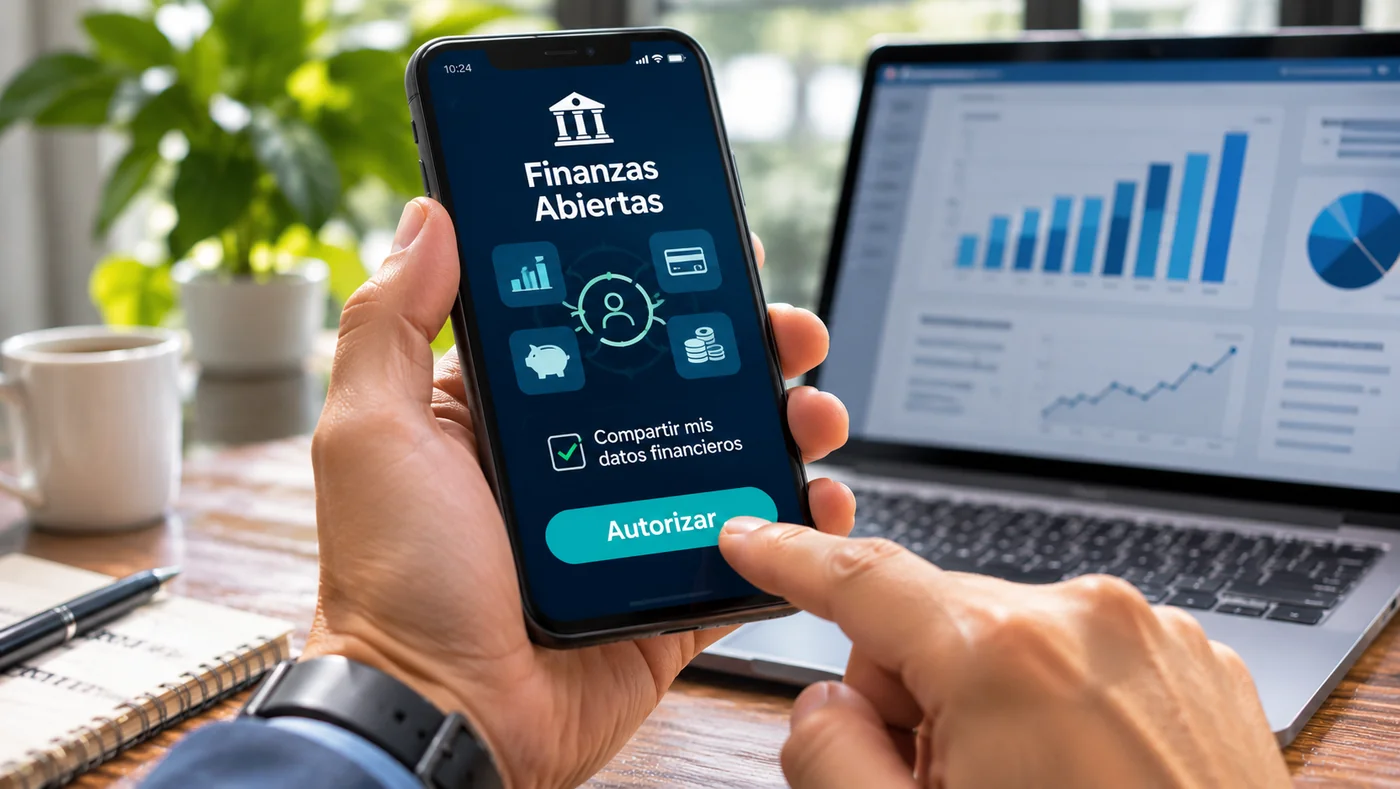
El modelo busca que una persona pueda, bajo condiciones de consentimiento y seguridad, permitir que su información se utilice para ofrecerle productos más adecuados, facilitar la comparación de opciones o simplificar determinados procesos. El uso de datos financieros requiere reglas claras sobre autorización, seguridad, tratamiento, finalidades y responsabilidades de las entidades participantes.
Finanzas abiertas y uso autorizado de datos financieros
La Superintendencia Financiera destacó en enero de 2025 el potencial de las finanzas abiertas para desarrollar servicios mediante el intercambio de información financiera con autorización del usuario. El modelo busca que una persona pueda, bajo condiciones de consentimiento y seguridad, permitir que su información se utilice para ofrecerle productos más adecuados, facilitar la comparación de opciones o simplificar determinados procesos. Su promesa no consiste en hacer que los datos sean públicos, sino en permitir un uso controlado y con finalidades definidas.
Las finanzas abiertas permiten compartir determinados datos financieros con autorización del usuario bajo las condiciones regulatorias aplicables. La autorización, finalidad, seguridad y posibilidad de revocación son aspectos centrales; compartir datos no equivale a conceder automáticamente un crédito ni a garantizar una oferta mejor.
El consentimiento es central para compartir información
El uso de datos financieros requiere reglas claras sobre autorización, seguridad, tratamiento, finalidades y responsabilidades de las entidades participantes. El titular debe poder comprender qué información se comparte, con quién, para qué propósito y cómo puede revocar o gestionar su consentimiento cuando la regulación lo permita. La existencia de un sistema de finanzas abiertas tampoco obliga a todas las entidades a ofrecer exactamente los mismos productos ni garantiza aprobación de créditos, tasas más bajas o ahorro para todos los clientes. La evaluación y la oferta de servicios siguen sujetas a las normas aplicables y al perfil de cada persona.
Comparar productos implica revisar costo total, tasas, comisiones, condiciones de cancelación, tratamiento de datos y entidad que presta el servicio. Los titulares no deben interpretarse como garantía de rentabilidad ni como aprobación oficial de una empresa que no esté autorizada. Para el usuario, importa identificar si la comunicación trata una obligación normativa, un indicador financiero, una advertencia de riesgo o un estándar de conducta del sector.
Entidades responsables y canales oficiales
Los consumidores deben leer las condiciones antes de autorizar el intercambio de información, utilizar canales oficiales y evitar entregar claves bancarias o códigos de autenticación a intermediarios que prometan comparar productos. Su valor depende de que el consumidor mantenga el control informado de sus datos y de que las entidades cumplan sus deberes de transparencia, seguridad y protección al usuario.
Las finanzas abiertas requieren que el uso y la transferencia de datos se realicen bajo las condiciones normativas, técnicas y de autorización aplicables. El consentimiento debe ser comprensible en cuanto a qué datos se comparten, con qué entidad, para qué propósito y durante cuánto tiempo, y deben existir medidas de seguridad adecuadas. Compartir datos no implica que el usuario deba contratar un producto ni que el receptor pueda reutilizar la información para cualquier fin. La implementación se desarrolla por etapas y depende de reglas técnicas y capacidades de las entidades participantes.
Pagos, recursos y obligaciones económicas
Las finanzas abiertas buscan habilitar el intercambio de información financiera mediante mecanismos definidos y bajo autorización del usuario, con el objetivo potencial de facilitar productos más ajustados a necesidades, comparación de ofertas y competencia entre proveedores. No equivalen a que todas las entidades tengan acceso irrestricto a los datos personales ni a que la autorización sea una formalidad prescindible. Antes de aceptar un intercambio, la persona debe comprender qué datos se compartirán, con quién, para qué finalidad, durante cuánto tiempo y cómo revocar o gestionar la autorización conforme a las reglas aplicables. Los proveedores también deben tener controles de seguridad y explicar el uso de la información. Para reclamar, el usuario debe identificar el proveedor, la autorización concreta y la información que considera tratada de manera inadecuada.
Una autorización clara debe permitir al usuario tomar una decisión informada sin sentirse obligado a compartir datos con un proveedor ajeno a la finalidad del servicio solicitado. El diseño de finanzas abiertas requiere reglas de interoperabilidad, seguridad y gobernanza, además de derechos para administrar el consentimiento. Los potenciales beneficios —como comparar ofertas o acceder a productos adecuados— no significan que el intercambio garantice mejores condiciones a todos. La entidad debe explicar el mecanismo que ofrece y sus límites.### Decisiones informadas sobre el uso de datos
Antes de autorizar un intercambio, la persona debe leer qué institución recibirá la información, qué categorías de datos se consultarán, cuál es el propósito y si la autorización está limitada a una operación o servicio. Una explicación clara permite distinguir la consulta necesaria para prestar un producto de una autorización más amplia para usos posteriores. Si las condiciones no indican con quién se comparten los datos o cómo se administran, el usuario puede pedir esa información antes de aceptar.
La seguridad es una parte esencial del modelo. Las credenciales de acceso, contraseñas y códigos de autenticación no deben entregarse a personas que dicen necesitar “conectar” una cuenta; la autorización debe realizarse por los mecanismos oficiales establecidos por las entidades. También conviene confirmar la identidad del proveedor receptor y guardar constancia de la autorización y de su alcance. Si se presenta un uso no reconocido, el registro de la fecha y la entidad involucrada ayuda a formular una reclamación.
Compartir información puede facilitar una comparación, pero no elimina la necesidad de revisar las condiciones del producto que finalmente se ofrece. El titular debe comparar tasas, costos, comisiones, plazos y consecuencias de cancelar, además de valorar si el servicio aporta una ventaja real. Las finanzas abiertas no obligan a contratar ni aseguran que el perfil sea aceptado por una entidad. La posibilidad de revocar el consentimiento y los efectos sobre los datos ya utilizados dependen del marco aplicable y de las condiciones comunicadas al usuario.
El sistema también exige que las entidades participantes delimiten responsabilidades y protejan la información en cada etapa: recolección, transmisión, almacenamiento y uso. La persona puede dirigir preguntas a la entidad que solicita el consentimiento y conservar la respuesta. De este modo, la autorización deja de ser un clic poco comprensible y se convierte en una decisión verificable sobre datos y finalidad.